El phishing es el mensaje falso que intenta que entregues tu contraseña o los datos de tu tarjeta, o que instales un virus, normalmente haciéndose pasar por un banco, una tienda, una paquetería, el gobierno o el soporte de TI de tu propia empresa. Llega por correo, SMS, WhatsApp o redes sociales. Las señales se repiten; aprende a reconocerlas.
En este artículo
Las señales más comunes
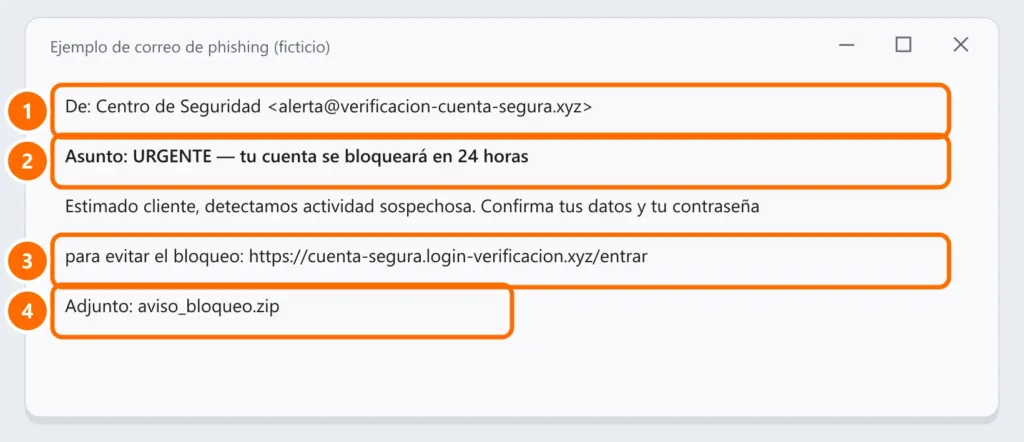
- Remitente extraño: el nombre parece oficial, pero la dirección es de otro dominio (
@verificacion-cuenta-segura.xyz, no el dominio real de la empresa). - Urgencia o amenaza: “tu cuenta se bloqueará en 24 horas”, “última oportunidad”, “pago rechazado”.
- Un enlace que no lleva al sitio oficial: el texto del enlace dice una cosa, pero la dirección real es otra.
- Adjuntos inesperados: sobre todo
.zip,.exe,.htmlo documentos de Office que piden “habilitar contenido”. - Petición de contraseña, códigos o datos completos de la tarjeta: las empresas serias no los piden por correo ni mensaje.
- Errores y saludo genérico: “Estimado cliente”, faltas de ortografía y formato extraño.
Cómo revisar antes de hacer clic
- Pasa el mouse sobre el enlace (sin hacer clic): la dirección real aparece en la esquina de la pantalla. En el celular, mantén pulsado el enlace.
- Lee el dominio de derecha a izquierda: en
banco.com.acceso-seguro.xyz, el sitio real esacceso-seguro.xyz, no el banco. - Si dudas, no uses el enlace: escribe la dirección oficial en el navegador o abre la aplicación de la empresa.
- Confirma por otro canal: llama al número oficial o pregunta en persona a quien supuestamente lo envió (incluidos compañeros y jefes).
Si ya hiciste clic o escribiste la contraseña
- Cambia la contraseña de inmediato desde un dispositivo de confianza, y en todos los sitios donde usabas la misma.
- Activa la verificación en dos pasos.
- Si diste los datos de la tarjeta, llama al banco y pide el bloqueo.
- Si descargaste un adjunto, haz un análisis antivirus completo.
- En la empresa, avisa a TI de inmediato: cuanto antes, menos daño.
Si la cuenta de correo ya fue tomada, consulta correo hackeado: qué hacer.
Cómo denunciarlo
- En Outlook, usa Informar › Informar de phishing; en Gmail, ⋮ › Notificar phishing.
- En las empresas, sigue el procedimiento de TI (muchas tienen su propio botón en Outlook).
Preguntas frecuentes
El correo llegó desde la dirección real de la empresa. ¿Puede ser phishing?
Sí, si la cuenta del remitente fue comprometida o si el dominio no tiene protección contra la suplantación. Los dueños de dominios deben configurar SPF, DKIM y DMARC.
¿Solo abrir el correo ya es peligroso?
Abrirlo y leerlo suele ser seguro. El riesgo está en hacer clic en enlaces, abrir adjuntos y escribir datos.
¿El candado del sitio garantiza que es seguro?
No. El candado (HTTPS) solo indica que la conexión está cifrada; los sitios falsos también lo usan. Revisa siempre la dirección.