Phishing é a mensagem falsa que tenta fazer você entregar senha, dados do cartão ou instalar um vírus — geralmente fingindo ser banco, loja, transportadora, governo ou o suporte de TI da própria empresa. Chega por e-mail, SMS, WhatsApp ou redes sociais. Os sinais se repetem; aprenda a reconhecê-los.
Neste artigo
Os sinais mais comuns
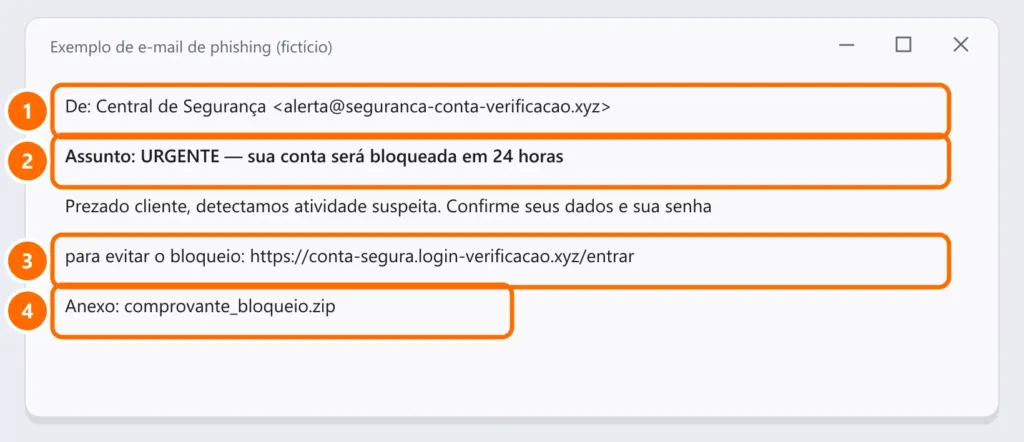
- Remetente estranho: o nome parece oficial, mas o endereço é de outro domínio (
@seguranca-conta-verificacao.xyz, e não o domínio real da empresa). - Urgência ou ameaça: “sua conta será bloqueada em 24 horas”, “última chance”, “pagamento recusado”.
- Link que não leva ao site oficial: o texto do link diz uma coisa, mas o endereço real é outro.
- Anexos inesperados: principalmente
.zip,.exe,.htmlou documentos do Office pedindo para “habilitar conteúdo”. - Pedido de senha, código ou dados completos do cartão: empresas sérias não pedem isso por e-mail ou mensagem.
- Erros e saudação genérica: “Prezado cliente”, erros de português e formatação estranha.
Como conferir antes de clicar
- Passe o mouse sobre o link (sem clicar): o endereço real aparece no canto da tela. No celular, pressione e segure o link.
- Leia o domínio de trás para frente: em
banco.com.seguranca-login.xyz, o site verdadeiro éseguranca-login.xyz— não o banco. - Na dúvida, não use o link: digite o endereço oficial no navegador ou abra o aplicativo da empresa.
- Confirme por outro canal: ligue para o número oficial ou pergunte pessoalmente a quem supostamente enviou (inclusive colegas e o chefe).
Se você já clicou ou digitou a senha
- Troque a senha imediatamente, a partir de um dispositivo confiável, e em todos os lugares onde usava a mesma.
- Ative a autenticação em dois fatores.
- Se informou dados do cartão, ligue para o banco e peça o bloqueio.
- Se baixou um anexo, faça uma verificação completa de vírus.
- Na empresa, avise a TI imediatamente — quanto antes, menor o estrago.
Se a conta de e-mail já foi invadida, veja e-mail hackeado: o que fazer.
Como denunciar
- No Outlook, use Relatar › Relatar phishing; no Gmail, ⋮ › Denunciar phishing.
- Em empresas, siga o procedimento da TI (muitas têm um botão próprio no Outlook).
Perguntas frequentes
O e-mail veio do endereço verdadeiro da empresa. Pode ser phishing?
Pode, se a conta de quem enviou foi invadida, ou se o domínio não tem proteção contra falsificação. Donos de domínio devem configurar SPF, DKIM e DMARC.
Só abrir o e-mail já é perigoso?
Abrir e ler costuma ser seguro. O risco está em clicar em links, abrir anexos e digitar dados.
Cadeado no site garante que é seguro?
Não. O cadeado (HTTPS) só indica que a conexão é criptografada — sites falsos também usam. Confira sempre o endereço.