Cada vez que abres un sitio web, el navegador se comunica con un servidor mediante el protocolo HTTP. HTTPS añade la “S” de seguro: la misma comunicación ocurre dentro de una conexión cifrada. Hoy prácticamente todos los sitios serios usan HTTPS, y los navegadores avisan cuando alguno no lo hace.
En este artículo
La diferencia en una tabla
| HTTP | HTTPS | |
|---|---|---|
| Cifrado | No: los datos viajan en texto plano | Sí, con TLS |
| Puerto predeterminado | 80 | 443 |
| Certificado digital | No se usa | Obligatorio |
| Indicador del navegador | “No seguro” | Candado / icono de información del sitio |
| Compatibilidad con HTTP/2 y HTTP/3 en navegadores | No | Sí |
Qué protege HTTPS
HTTPS usa el protocolo TLS para garantizar tres cosas:
- Confidencialidad: nadie en el camino (Wi-Fi público, proveedor de internet, un router comprometido) puede leer contraseñas, formularios ni el contenido de las páginas.
- Integridad: los datos no se pueden modificar en tránsito, por ejemplo para inyectar anuncios o código malicioso.
- Autenticidad: el certificado demuestra que estás conectado al servidor del dominio que aparece en la barra de direcciones.
Cómo comprobar el certificado de un sitio
- Haz clic en el icono a la izquierda de la dirección (candado o icono de información).
- Abre los detalles de la conexión y del certificado.
- Comprueba para qué dominio se emitió el certificado, quién lo emitió y su fecha de caducidad.
Tipos de certificado
| Tipo | Qué se valida | Uso habitual |
|---|---|---|
| DV (validación de dominio) | Solo el control del dominio | Blogs, webs corporativas, tiendas pequeñas |
| OV (validación de organización) | Dominio y existencia de la empresa | Sitios corporativos |
| EV (validación extendida) | Verificación más estricta de la empresa | Bancos y grandes empresas |
En cuanto al cifrado, los tres son equivalentes. Los certificados DV gratuitos, como los de Let’s Encrypt, los usan millones de sitios y los ofrece la mayoría de proveedores de alojamiento.
Cómo activar HTTPS en tu sitio web
- Instala el certificado desde el panel del alojamiento. La mayoría ofrece SSL gratuito con renovación automática.
- Redirige HTTP a HTTPS con una redirección 301, para que visitantes y buscadores lleguen siempre a la versión segura.
- Corrige el contenido mixto: las imágenes, scripts u hojas de estilo cargados por
http://en una página HTTPS pueden ser bloqueados por el navegador. - Actualiza los enlaces internos, el sitemap y la propiedad de Google Search Console a la versión
https://. - Activa HSTS cuando todo esté validado, para que el navegador use siempre HTTPS en tu dominio.
Para comprobar la redirección, usa el Símbolo del sistema (en PowerShell, escribe curl.exe en lugar de curl):
curl -I http://tusitio.com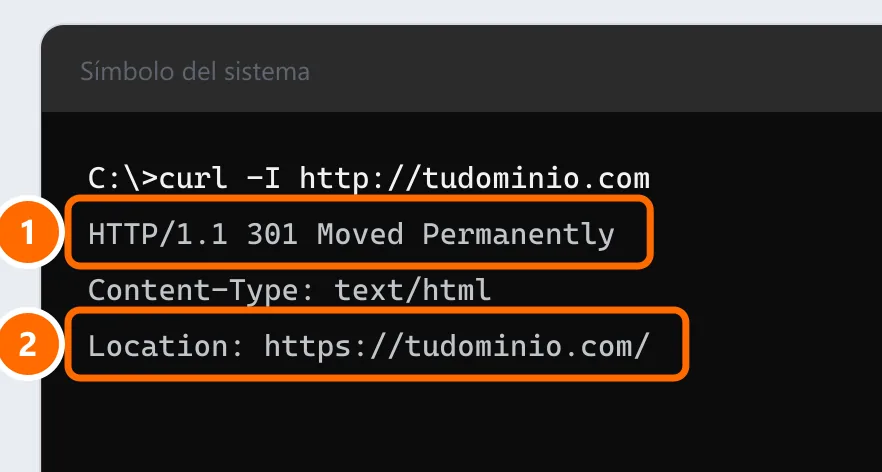
¿HTTPS influye en Google?
Sí, pero poco. Google usa HTTPS como una señal de posicionamiento ligera desde 2014. El efecto indirecto es mayor: los navegadores marcan las páginas HTTP como “No seguro”, lo que aleja a los visitantes y reduce la confianza.
Preguntas frecuentes
¿Un sitio HTTP es peligroso?
Para leer contenido público el riesgo es menor. Pero nunca introduzcas contraseñas, datos personales o de pago en páginas HTTP: todo viaja sin cifrar.
¿Un certificado gratuito es menos seguro que uno de pago?
No. El cifrado es el mismo. Los certificados de pago OV y EV se diferencian en el nivel de verificación de la empresa, además del soporte y las garantías comerciales.
¿Por qué el navegador muestra “No seguro” aunque haya HTTPS?
Normalmente por contenido mixto (recursos cargados por HTTP), un certificado caducado o un certificado emitido para otro dominio.