Toda vez que você abre um site, o navegador conversa com um servidor usando o protocolo HTTP. A diferença do HTTPS está no “S” de seguro: a mesma conversa acontece dentro de uma conexão criptografada. Hoje, praticamente todos os sites sérios usam HTTPS — e os navegadores avisam quando um site não usa.
Neste artigo
A diferença em uma tabela
| HTTP | HTTPS | |
|---|---|---|
| Criptografia | Não — os dados trafegam em texto puro | Sim, com TLS |
| Porta padrão | 80 | 443 |
| Certificado digital | Não usa | Obrigatório |
| Aviso no navegador | “Não seguro” | Cadeado / ícone de informações do site |
| Suporte a HTTP/2 e HTTP/3 nos navegadores | Não | Sim |
O que o HTTPS protege
O HTTPS usa o protocolo TLS para garantir três coisas:
- Confidencialidade: ninguém no meio do caminho (Wi-Fi público, provedor, roteador comprometido) consegue ler senhas, formulários ou o conteúdo das páginas.
- Integridade: os dados não podem ser alterados no caminho — por exemplo, para injetar anúncios ou código malicioso.
- Autenticidade: o certificado prova que você está conectado ao servidor do domínio que aparece na barra de endereços.
Como verificar o certificado de um site
- Clique no ícone à esquerda do endereço (cadeado ou ícone de informações).
- Abra os detalhes da conexão e do certificado.
- Confira para qual domínio o certificado foi emitido, quem o emitiu e a validade.
Tipos de certificado
| Tipo | O que é validado | Uso comum |
|---|---|---|
| DV (validação de domínio) | Apenas o controle do domínio | Blogs, sites institucionais, lojas pequenas |
| OV (validação de organização) | Domínio e existência da empresa | Sites corporativos |
| EV (validação estendida) | Verificação mais rigorosa da empresa | Bancos e grandes empresas |
Para a criptografia, os três tipos são equivalentes. Certificados DV gratuitos, como os da Let’s Encrypt, são usados por milhões de sites e oferecidos pela maioria das hospedagens.
Como ativar HTTPS no seu site
- Instale o certificado pelo painel da hospedagem. A maioria oferece SSL gratuito com renovação automática.
- Redirecione HTTP para HTTPS com redirecionamento 301, para visitantes e buscadores caírem sempre na versão segura.
- Corrija o conteúdo misto: imagens, scripts ou folhas de estilo carregados por
http://numa página HTTPS podem ser bloqueados pelo navegador. - Atualize as referências internas, o sitemap e a propriedade no Google Search Console para a versão
https://. - Ative o HSTS depois de validar tudo, para o navegador usar sempre HTTPS no seu domínio.
Para conferir o redirecionamento, use o Prompt de Comando (no PowerShell, digite curl.exe em vez de curl):
curl -I http://seusite.com.br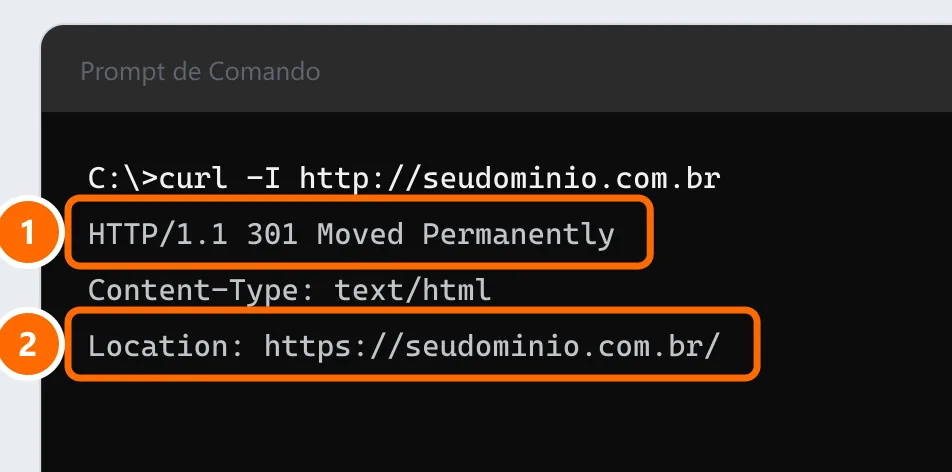
HTTPS influencia o Google?
Sim, mas pouco. O Google usa HTTPS como um sinal leve de classificação desde 2014. O efeito indireto é maior: navegadores mostram “Não seguro” em páginas HTTP, o que afasta visitantes e reduz a confiança.
Perguntas frequentes
Um site HTTP é perigoso?
Para apenas ler conteúdo público, o risco é menor. Mas nunca digite senhas, dados pessoais ou de pagamento em páginas HTTP: tudo trafega sem criptografia.
Certificado grátis é menos seguro que o pago?
Não. A criptografia é a mesma. O que muda nos certificados pagos OV e EV é o nível de verificação da empresa, além de suporte e garantias comerciais.
Por que o navegador mostra “Não seguro” mesmo com HTTPS?
Geralmente por conteúdo misto (recursos carregados via HTTP), certificado vencido ou certificado emitido para outro domínio.