Os arquivos pararam de abrir, ganharam uma extensão estranha e apareceu um arquivo ou uma tela pedindo pagamento para devolvê-los? É um ransomware — um vírus que criptografa os dados e cobra resgate. Os primeiros minutos fazem diferença.
Neste artigo
Nos primeiros minutos
- Isole o computador: desconecte o cabo de rede e desligue o Wi-Fi. Assim o ataque não se espalha para pastas compartilhadas, NAS e outros computadores.
- Desconecte HDs externos e pen drives que estiverem ligados.
- Não desligue nem formate o computador antes de a TI ou um especialista avaliar: informações na memória e no disco ajudam a entender o ataque e, às vezes, a recuperar os dados.
- Avise imediatamente a TI ou o fornecedor de suporte. Em empresa, quanto antes todos souberem, menos máquinas são afetadas.
- Fotografe a mensagem de resgate e anote o nome da extensão dos arquivos.
Pagar o resgate?
A recomendação de órgãos de segurança é não pagar: não há garantia de receber a chave, o dinheiro financia novos ataques e a empresa pode virar alvo de novo. Antes de qualquer decisão, consulte especialistas e o jurídico.
Como recuperar os arquivos
- Backup offline ou imutável: é a forma mais confiável. Antes de restaurar, confirme que o computador foi limpo (normalmente reinstalando o sistema), para não criptografar o backup também.
- Histórico de versões do OneDrive/SharePoint: o OneDrive permite restaurar a pasta inteira para uma data anterior ao ataque (Configurações › Restaurar seu OneDrive, em contas Microsoft 365).
- Decodificadores gratuitos: o projeto No More Ransom (
nomoreransom.org), mantido por polícias e empresas de segurança, tem ferramentas para algumas famílias de ransomware. Identifique a sua pela extensão ou pela mensagem.
Como se proteger
- Backup 3-2-1 com uma cópia desconectada ou imutável — veja a regra de backup 3-2-1.
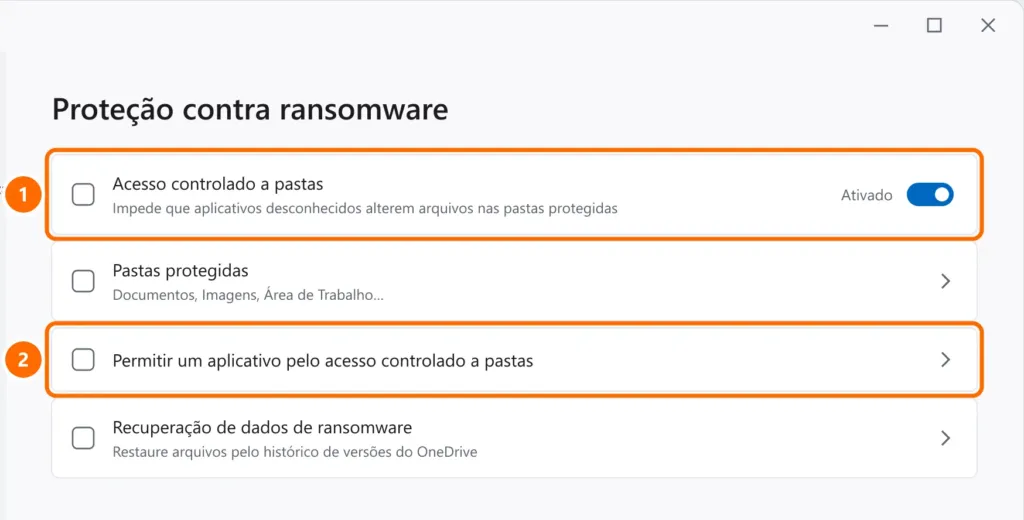
- Acesso controlado a pastas no Windows: impede que programas desconhecidos alterem Documentos, Imagens e Área de Trabalho.
- Atualizações do Windows, navegadores e programas sempre em dia.
- Verificação em duas etapas em e-mail, VPN e acesso remoto — veja como ativar a autenticação em dois fatores.
- Nunca exponha a Área de Trabalho Remota (porta 3389) na internet — é uma das principais portas de entrada. Use VPN.
- Treine a equipe para reconhecer phishing, a origem mais comum dos ataques.
Perguntas frequentes
O antivírus removeu o ransomware. Os arquivos voltam?
Não. Remover o vírus impede novos danos, mas os arquivos já criptografados continuam assim. Recupere do backup ou com um decodificador, se houver.
O ransomware pode atingir o backup?
Sim, se o backup estiver sempre conectado (HD ligado, pasta de rede). Por isso ao menos uma cópia deve ficar desconectada ou em armazenamento imutável.
Computador de casa também é alvo?
É. Fotos e documentos pessoais também são sequestrados. As mesmas proteções valem.