Los archivos dejaron de abrirse, tienen una extensión extraña y apareció un archivo o una pantalla que exige un pago para devolverlos. Es un ransomware: un virus que cifra los datos y pide un rescate. Los primeros minutos marcan la diferencia.
En este artículo
En los primeros minutos
- Aísla el equipo: desconecta el cable de red y apaga el Wi-Fi. Así el ataque no se extiende a carpetas compartidas, NAS y otros equipos.
- Desconecta los discos externos y pendrives que estén conectados.
- No apagues ni formatees el equipo antes de que TI o un especialista lo evalúe: la información en memoria y en el disco ayuda a entender el ataque y, a veces, a recuperar los datos.
- Avisa de inmediato a TI o al proveedor de soporte. En la empresa, cuanto antes lo sepan todos, menos equipos se verán afectados.
- Fotografía el mensaje de rescate y anota la extensión de los archivos.
¿Pagar el rescate?
Los organismos de seguridad recomiendan no pagar: no hay garantía de recibir la clave, el dinero financia nuevos ataques y la empresa puede volver a ser objetivo. Antes de decidir nada, consulta a especialistas y al área legal.
Cómo recuperar los archivos
- Copia de seguridad desconectada o inmutable: es la forma más fiable. Antes de restaurar, confirma que el equipo está limpio (normalmente reinstalando el sistema) para no cifrar también la copia.
- Historial de versiones de OneDrive/SharePoint: OneDrive permite restaurar toda la carpeta a una fecha anterior al ataque (Configuración › Restaurar OneDrive, en cuentas de Microsoft 365).
- Descifradores gratuitos: el proyecto No More Ransom (
nomoreransom.org), mantenido por policías y empresas de seguridad, tiene herramientas para algunas familias de ransomware. Identifica la tuya por la extensión o el mensaje.
Cómo protegerte
- Copia de seguridad 3-2-1 con una copia desconectada o inmutable: consulta la copia de seguridad 3-2-1.
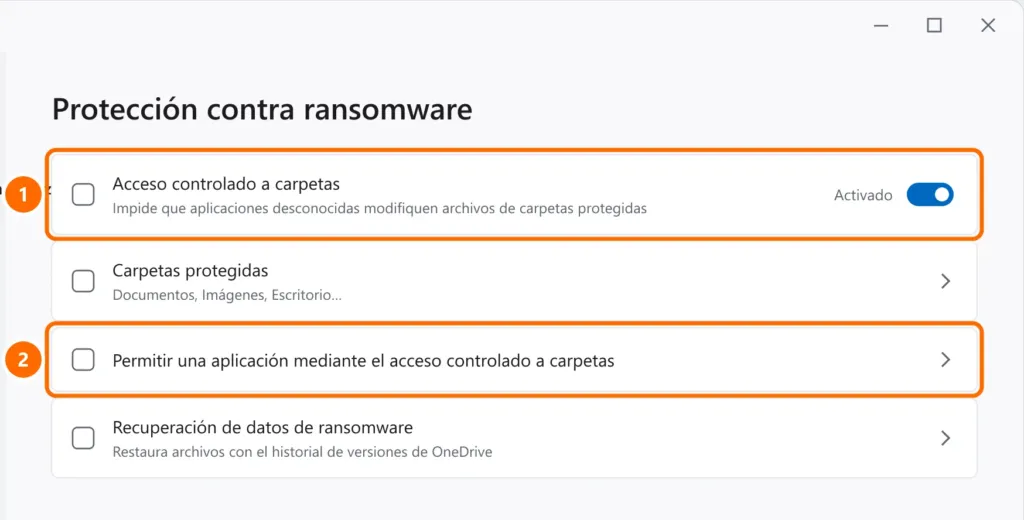
- Acceso controlado a carpetas en Windows: impide que programas desconocidos modifiquen Documentos, Imágenes y Escritorio.
- Actualizaciones de Windows, navegadores y programas siempre al día.
- Verificación en dos pasos en el correo, la VPN y el acceso remoto: consulta cómo activar la verificación en dos pasos.
- Nunca expongas Escritorio remoto (puerto 3389) a internet: es una de las principales vías de entrada. Usa una VPN.
- Forma al equipo para reconocer el phishing, el origen más común de los ataques.
Preguntas frecuentes
El antivirus eliminó el ransomware. ¿Vuelven los archivos?
No. Eliminar el virus evita nuevos daños, pero los archivos ya cifrados siguen así. Recupéralos de la copia o con un descifrador, si existe.
¿El ransomware puede alcanzar la copia de seguridad?
Sí, si la copia está siempre conectada (disco enchufado, carpeta de red). Por eso al menos una copia debe estar desconectada o en almacenamiento inmutable.
¿Los equipos de casa también son objetivo?
Sí. También se secuestran fotos y documentos personales. Valen las mismas protecciones.